Cairn 智能体面板遭恶意使用:NorForge 找到 20 多个疑似面板,路透称逾百家公司网站遭入侵
NorForge 10 月 19 日报告:20 多个公网 Cairn 智能体面板疑似恶意,最活跃一簇有 1100 多个攻击项目;路透称逾百家公司网站遭入侵。
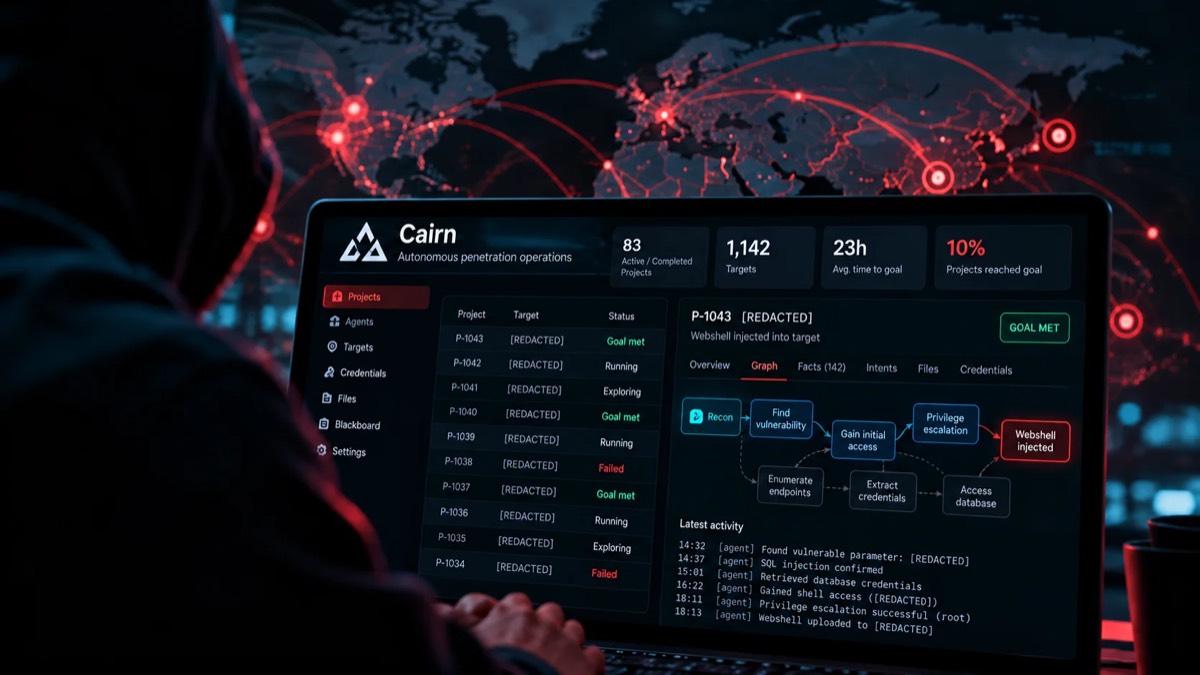
Cairn 是一个以 AGPL-3.0 许可证发布的开源项目。仓库自述它是“通用问题求解引擎”,并称它“首先在自主渗透测试上得到验证”。使用者给出起点和目标,多个智能体沿着未知的状态空间逐步探索。10 月 19 日,安全公司 NorForge 发布报告,称在公网上找到 20 多个疑似与恶意活动相关的 Cairn 控制面板,其中最活跃的一簇有 1100 多个攻击项目。同一天,路透社报道称,一名说中文的攻击者借助智能体入侵了逾百家公司的网站,并点名约翰迪尔(John Deere)、SharkNinja 和康明斯(Cummins)。
要点
- NorForge 把 20 多个疑似恶意的 Cairn 面板归为三簇。最活跃的中文簇(编号 AIA0001)有 14 个面板,报告称其攻击项目超过 1100 个,目标是美国、加拿大、日本和澳大利亚的电商网站。
- 据路透,这名攻击者从 9 月 25 日开始行动。截至上周末,其智能体已尝试入侵 1200 多个站点,成功入侵通常耗时约 23 小时。路透导语称受害公司超过 100 家,正文没有逐一列出。
- 成本数字的口径不同。NorForge 估计每个任务平均约 5 美元(含失败任务),并称约 10% 的成功率只是“合理假设”;路透转述的估算是每次成功入侵约 50 美元。
背景
Cairn 在犯罪活动中出现,这已经不是第一次。9 月 22 日,Gambit Security 发布报告,描述一名以营利为目的的攻击者,用三个开源智能体框架入侵在线零售商:Strix 负责找漏洞,Cairn 负责端到端的自主利用,Hermes 负责编排整个行动。Gambit 称,仅 9 月 10 日至 15 日,攻击者就发起了 105 个攻击项目,至少 27 家公司不同程度地遭到入侵。活动可以追溯到 2026 年 7 月,至今仍在继续。报告还写道,Cairn 的攻击使用的是 DeepSeek v4.1 Flash。原文没有把这名攻击者归属到某个组织或国家。
Cairn 自己的描述与外界的看法并不一致。仓库 README 写着,渗透测试是“第一个被验证的领域”,并要求只能在取得明确授权的环境中使用。Gambit 把它称为“自主渗透测试引擎”,NorForge 则认为这种说法“不完全准确”:它可以用来做渗透测试,但用途更一般,是一个朝既定目标逐步推进的状态求解引擎。核对时,仓库在 GitHub 上约有 3.7k star。
印度的网络安全机构 CERT-In 也把这类工具当作风险来看。它在 10 月 15 日发布的严重级通告里,把攻击者使用开源 agentic AI 工具的情况列为一类入侵,我们已有单独报道。通告没有点名 Cairn。9 月底,Anthropic 的威胁报告也把开放权重模型的攻击能力摆上台面,GLM-5.3 那篇有细节。
事实部分
下表列出 NorForge 报告和路透报道中能直接核对的数字。它们的口径不同,请不要放在一起比较。
| 项目 | 数字 | 来源与口径 |
|---|---|---|
| 疑似恶意的面板 | 20 多个 | NorForge,按三簇归并 |
| 中文簇 AIA0001 | 14 个面板,1100 多个攻击项目 | NorForge,归属置信度“高” |
| 英文簇 AIA0002 | 10 个面板,目标是信用卡与加密货币 | NorForge,报告称不少面板已下线 |
| 单面板簇 AIA0003 | 1 个面板,59 个项目 | NorForge,归属置信度“低” |
| 成功项目的平均用时 | 略低于 23 小时 | NorForge,以 AIA0001 为主 |
| 成功率 | 约 10% | NorForge,称为“合理假设” |
| 单个任务成本 | 约 5 美元(含失败任务) | NorForge,称不确定性很大 |
| 尝试入侵的站点 | 1200 多个 | 路透,截至上周末 |
| 每次成功入侵的成本 | 约 50 美元 | 路透转述 Fagerland 的估算 |
| 面板中泄露的密钥 | 数百个,11% 经验证有效 | NorForge,用 Trufflehog 扫描 |
NorForge 还看到了这批任务的执行方式。它称所有任务都由一个名为 claudecode_deepseek-v4.1-flash 的工作节点执行,这可能指跑在 DeepSeek 4.1 Flash 上的 Claude Code 工具链。路透的说法类似,称这批攻击“似乎”混用了 DeepSeek 与 Claude Code。
NorForge 还检查了其中一个声称已经得手的入侵。任务中给出的 shell 地址,确实能访问到一个上传型 webshell,所在网站属于一家大型硬件零件厂商。这种 webshell 只是一个保存上传文件的表单,不直接执行命令,但 NorForge 提醒,攻击者随时可以把它换成更危险的版本。
各方说法
路透的独家报道列出了被点名公司的回应,三家的说法各不相同。约翰迪尔说,它已“采取必要的补救措施”,并称“没有迹象表明敏感信息被访问”。SharkNinja 说,受影响的是一个只有产品支持信息的独立网站,威胁已被控制。康明斯说,它正在调查由第三方供应商运营的一个网站可能遭遇的网络攻击。路透还称,两家较小的企业承认遭到入侵,Cairn 数据中列出的其他受害方没有回复。路透也无法确定数据被窃取的程度。
几种说法需要分开看。路透导语写的是“逾百家公司”,正文能核对的是 1200 多个尝试入侵的站点,以及被点名的几家公司的回应,并没有逐一列出那 100 多家。NorForge 没有点名任何受害方,也没有给出“100 家”这个数字。The Verge 把“逾百个网站”和“多数由智能体自主完成”归到 NorForge 名下,但 NorForge 原文只说智能体是“自主和半自主”的,没有这样的量化。TNW 则明确写道,它没有独立核实这些入侵。
Cairn 的作者 le1xia0 在 X 上写道,Cairn“从来不是一个‘黑客工具’”。The Verge 另引其话称,滥用是人的决定,不是引擎的功能。路透引用其帖子的说法是:如果它被用于有害的黑客攻击,那不是作者的本意。路透称,作者确认收到了其留言,但没有立即回答提出的问题。
编辑判断
对运维和安全团队,最直接的问题是:公网上的智能体面板本身就是泄露源。NorForge 的结论很明确,只要站点被放进一个开放的 Cairn 实例里测试,不论结果如何,通常都是严重的安全问题。面板里保存着发现的漏洞、任务指令、凭据和目标信息。
一分钟内能做的一件事,是用 Shodan 或 Censys 搜索自己的域名和 IP 段,看有没有对外开放的智能体控制台。NorForge 最初发现这些面板,也是靠这两个搜索引擎。找到了,就先把它从公网撤下,再加上认证。
作者的立场有一定道理:Cairn 是通用的求解框架,攻击只是它的一种用途,README 也写明需要授权。但仓库把渗透测试放在第一个被验证的领域,话题标签里还有 ai-hacking、penetration-testing 和 ctf-tools。一个在公开仓库里这样介绍自己的项目,很难说自己从来不是攻击工具。这是我们的判断,不是 NorForge 或路透的结论。
数字要分开看。10% 是假设,5 美元是不确定性很大的估算,50 美元是路透转述的粗略估算。Gambit 报告中平均每次扫描 25.46 美元,来自攻击者自己的成本统计,覆盖 101 次完成的扫描。几个成本数字的分母各不相同,不能拼成一个“攻击成本”。
两份报告是否指向同一批人,现在无法确认。两边都提到 Cairn 跑在 DeepSeek 4.1 Flash 上,也都涉及中文:Gambit 记录到攻击者用中文下达指令,NorForge 最大的一簇也是中文。但两份报告都没有把各自的活动和对方联系起来,NorForge 只提到 Gambit 在攻击者服务器上发现了 Cairn。
CERT-In 的通告与 Cairn 的关系,只能靠推断。它描述的是滥用开源智能体工具的情况,既没有点名 Cairn,也没有出现 penetration 或 CTF 这类词。把它当作同一类问题的官方提醒是合理的,但不能据此断定通告里的案例就是 Cairn。
接下来
NorForge 说,它正在与路透合作通知受害方,并在申请下线这些面板,但承认这未必做得到,取决于托管商的响应。在面板下线前,它不会公布面板地址。接下来值得盯的有三件事:受害方是否确认入侵,面板是否下线,以及 Gambit 与 NorForge 描述的两组活动之间是否有关联。其中关联这一项,目前没有证据。