OpenClaw Enterprise 官宣:OpenAI 发起的企业智能体控制平面,Red Hat 与 NVIDIA 共建
OpenClaw Enterprise 9 月 29 日官宣:开源企业控制平面,多租户硬边界,OpenAI 发起、Red Hat 与 NVIDIA 共建。
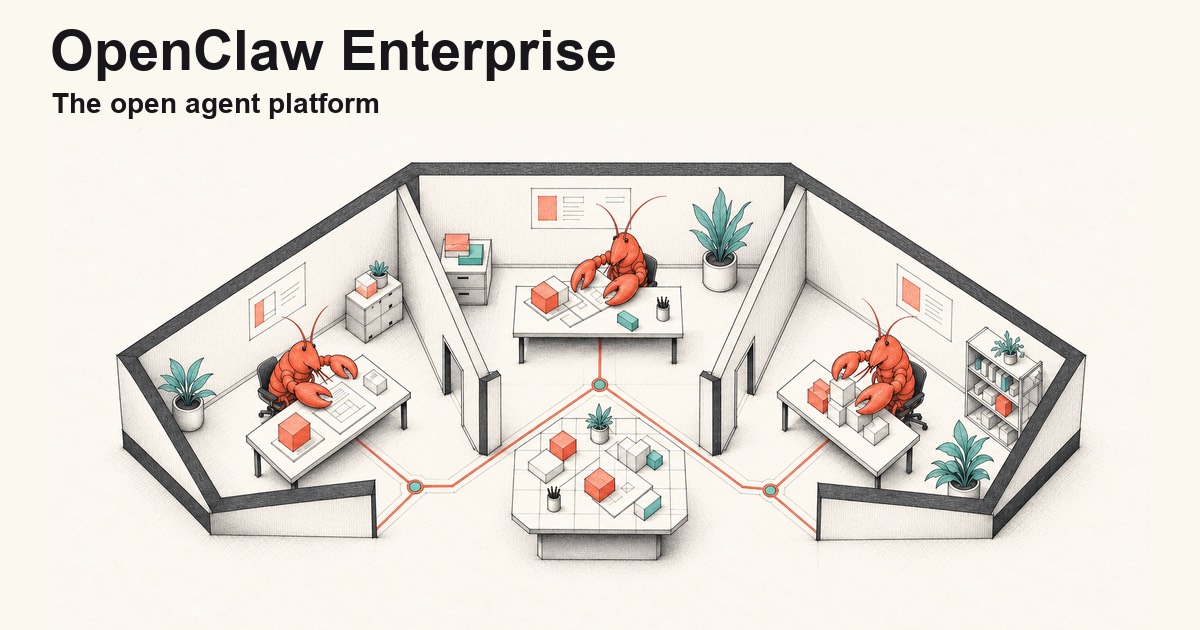
OpenClaw 9 月 29 日官宣 Enterprise(OCE):一个面向持久化 AI 智能体的开源、供应商中立企业控制平面。项目由 OpenAI 发起并捐赠给 OpenClaw 基金会,与 Red Hat、NVIDIA 共同开发,两家合作伙伴均已内部试点。主仓库 openclaw/openclaw(39.1 万星)保持「无付费层、无托管服务」的个人助手定位,Enterprise 是其企业侧的姊妹项目。
事实部分
- 核心能力:多租户硬边界(可信/不可信租户隔离)、治理与全生命周期可审计、细粒度权限、基于 LLM 的行为审查、沙箱作为一等原语。
- 可替换设计:harness、模型、沙箱三类组件均可换成第三方或自研件。
- 部署:docker-compose 或 Kubernetes 自托管;官方称「永久免费」,当前 pre-1.0。
- 治理:OpenAI 起名并启动项目后捐赠给 OpenClaw 基金会;Red Hat 与 NVIDIA 参与共同开发。
- 信源说明:官方博客与 VentureBeat、The Register、Quartz 报道一致;SLA 与支持模式未见说明。
同层竞争格局
智能体基础设施的「标准件」席位正被三家同时抢占:
- Nvidia Open Agent Safety Platform:以 OpenShell 沙箱加 DPU 上的 Sentry 硬件监控切入,联盟制(见我们的报道)。
- Google AX:声明式编排器,管「调度与生命周期」,Apache 2.0(见我们的报道)。
- OpenClaw Enterprise:管「企业治理面」——租户、权限、审计,打法是基金会托管加多厂商共建。
三者不互斥:一个企业部署完全可能 OpenClaw Enterprise 做治理面、AX 做调度、OpenShell 做沙箱。
对采购方的三个检查点
- 租户边界的实现:是进程级、容器级还是内核级隔离?「硬边界」在不同实现里成本差一个数量级。
- 审计日志的完整性:是否覆盖工具调用参数与返回值,还是只记事件名。
- pre-1.0 的承诺:API 稳定性窗口多长,基金会治理下 breaking change 如何投票。
编辑判断
智能体进企业缺的从来是控制平面而不是模型:租户隔离、审计、权限这三件事每家都要自研一遍。OpenAI 把项目捐给基金会并拉上 Red Hat 与 NVIDIA,目标显然是让它成为行业件而非单一厂商产品——智能体基础设施的标准化之争正式开打,采购方先按上面三个检查点建评估清单。
落地路径与风险
- 部署现实:docker-compose 适合单团队试点,多租户生产部署实际会落在 Kubernetes;官方称「永久免费」但未说明支持与 SLA 模式,企业采购要问清基金会是否提供商业支持渠道。
- 与主仓库的关系:openclaw 主项目(39.1 万星)保持个人助手定位、明确「无付费层、无托管」;Enterprise 是独立代码线,两者共享品牌但治理节奏不同——主仓库的迭代速度不会自动带到 Enterprise。
- 风险:pre-1.0 阶段的多租户隔离最怕的是默认配置漏洞;Red Hat 与 NVIDIA 的内部试点是正面信号,但试点规模与负载未披露。
名词表
- 控制平面(control plane):负责智能体的身份、权限、审计与生命周期管理的软件层,与执行任务的「数据平面」相对。
- 多租户硬边界:不同企业(或同一企业的不同部门)的智能体互相不可见、不可调用的隔离要求。
- OpenClaw 基金会:主项目的治理实体;Enterprise 捐入同一基金会意味着路线图由委员会而非单一公司决定。
发布当天主仓库与 Enterprise 博客的口径完全一致:Enterprise 的定位语句是「把已经在个人侧验证过的智能体工作负载,装进企业可以接受的治理外壳」。这句宣言的价值在于它承认了一个行业现状——个人智能体的爆发先于企业治理件的成熟,中间的空窗就是这批控制平面项目的窗口期。