hackingtool:215 个安全工具收进一个终端
把 215 个安全工具按 21 个大类收进一个终端控制台,一句话说出目标就给出对应工具和确切命令,MIT 开源。
项目资料
GitHub Ecosystem- 许可证
- MIT
- 主语言
- Python
- 星标
- 80,026
- 核查时间
- 2026-10-02
以上快照资料以核查当日为准,可能随版本或运营策略变化。
做授权渗透测试,时间常常耗在找工具上:信息收集一套装法、Web 验证一套参数、无线和取证又各有入口,光记参数就够用掉一晚上。hackingtool 把 215 个工具按 21 个大类收进一个终端控制台,上面再压一层 AI:说一句「扫 example.com 的子域」,它给出对应工具和确切命令。公众号「开源软件社」10 月 2 日推荐过它,截至 2026-10-02 仓库有 80,026 星,Python 写成,MIT 许可。
核心功能
- 一句话到命令:裸文本或
/ai把意图映射到固定标签,再由目录解析成工具。模型只能返回标签、不能造工具,目录里对不上就没有结果;没配模型时退化成标准库关键词匹配,弱一些但不会给假答案。 /find查缺的工具:先搜自家 215 个,再查 GitHub 搜索接口,按可解释规则排序并说明每个结果为什么排在前面。只给建议,不克隆、不安装、不执行,收进~/.hackingtool/found.yaml的条目只有标题、标签、描述和链接,永远执行不了任何东西。/goal分步计划:把一句目标拆成真实命令组成的短计划,每步附理由和安装提示,先让你确认对目标有授权,再按[y]执行、[s]跳过、[e]编辑、[q]中止推进;模型只在规划时调用一次,工具输出不回喂。- 安全默认值:安装走标准路径,不用
curl管道执行脚本;下载固定版本并校验 SHA-256;子进程只用列表参数;不强制sudo;发布包带签名和 SBOM。 - 后台任务不占控制台:装好 tmux 后命令末尾加
&就开在后台窗口,/panes列出、/attach切进去看、/kill停掉,提示行下方显示当前有几个在跑。 - 无头模式出报告:
hackingtool --engagement acme --targets example.com --pipeline recon把工具输出归一成findings.json,--report出确定性 Markdown 报告,--ai-summary可选让 AI 分诊真实发现。
典型使用场景
- 红队、蓝队和应急响应:一次任务里要在信息收集、Web、无线之间来回跳,统一入口省下的是每次重新找工具、查参数的几分钟。
- OSINT 研究和漏洞赏金:目录外的需求交给
/find,它先搜本地再查 GitHub,带排名理由。 - 正在学安全的同学:
@tag:osint直接打开一组工具,63 个标签按功能分类,不用先背工具名。
快速上手
前置条件三样:Linux 或 macOS、Python 3.10 以上、普通用户权限。Windows 官方明确不支持,启动后告知并退出。官方推荐用 pipx 装:
git clone https://github.com/Z4nzu/hackingtool.git
cd hackingtool
pipx install .
hackingtool
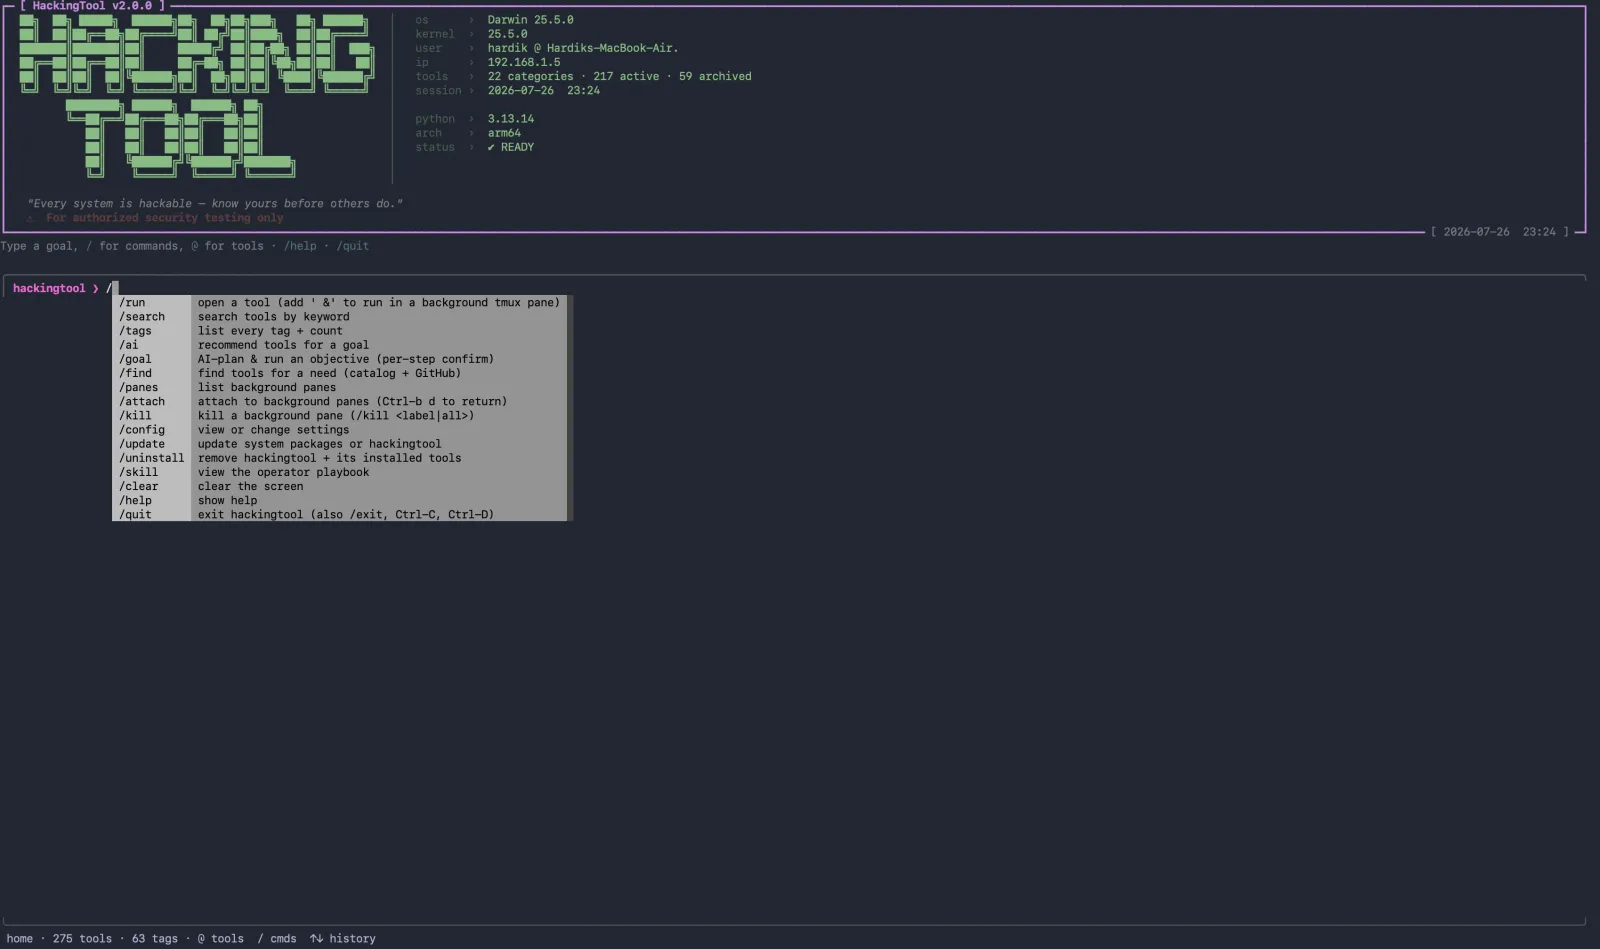
启动后看到横幅、实时系统读数和提示行:敲 /help 出命令速查卡,/tags 列出 63 个标签和各自的工具数,/config test 能真实探测 AI 连接。不想动 PATH 可以换 uv tool install .,官方也提供容器镜像 docker run -it --rm hardikzinzu/hackingtool:latest。
小结
它解决的是工具散落,不是不会用。跨类别作业的人当天就能感到省事;只做一类任务、脚本已经趁手的团队装了反而多一层;Windows 用户直接被挡在门外。还有两点要修正预期:它给的是工具和命令,不是教程,每个工具输出怎么读仍然是你自己的事;一部分工具依赖 Go 1.21+、Ruby 或 Docker 运行时,缺什么要自己补。官方把范围限定在你有权测试的系统上,拒绝服务、大规模目标、恶意软件这类越界请求在发出任何网络请求之前就被拒绝。21 个大类之外还有 59 个因失修下架的工具,默认隐藏。仓库最后推送是 2026-08-23,MIT 许可。想做同类事情但方向偏 AI 智能体技能路由的,可以看我们之前收录的 reverse-skill。