欧洲三国连锁超市遭网络攻击:冷柜被强制 50°C 除霜,Albert Heijn 线上停摆
黑客强制欧洲超市冷柜 50°C 连续除霜,法国约 400 家门店受影响,荷兰 Albert Heijn 线上服务停摆,同款冷控漏洞两月前已披露。
10 月 11 日(周日)下午起,荷兰最大超市连锁 Albert Heijn 连同同集团的 Etos、Gall & Gall 把网站、App 和客服系统预防性下线,已提交的线上订单全部取消;隔夜到周一,法国五大连锁约 400 家门店受影响(BBC 引各连锁上报的统计):多家连锁的冷柜被远程强制 50°C 连续除霜,Intermarché 称其冷柜在 50°C 下持续了六小时,而正常除霜每天只有约 2 小时(据 Tom’s Hardware)。这轮攻击的直接损失是货架上的食物,不是数据库里的记录。
要点
- 法国五大连锁约 400 家门店受影响(全国约 15,000 家):Intermarché/Netto 180 家中招、另约 100 家预防性断网,Coopérative U 100 家以上,Carrefour 80 家,Monoprix 5%,Leclerc 被点名(BBC,10 月 12 日)。
- 阿尔萨斯两家门店合计损失 €270,000,全国估计或达数百万欧元;个别门店出现小型火灾,巴黎检方已按网络犯罪立案。
- Claroty Team82 今年 8 月 9 日披露同款 AK-SM 800A 冷控的隐藏「当日码」认证绕过(CVE-2025-41450,CVSS 8.2)与认证后 RCE(CVE-2025-41451,7.6),Censys 当时扫到约 2,765 台设备暴露公网。
背景
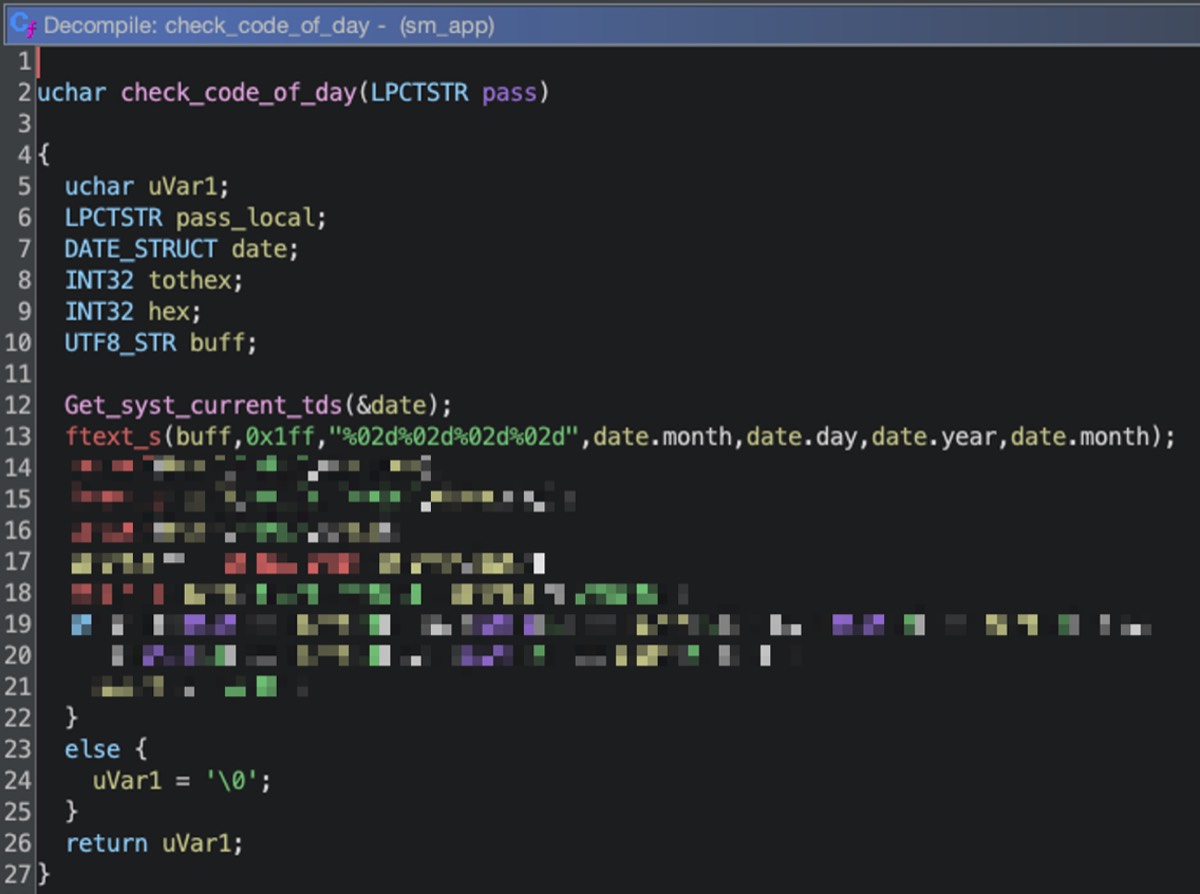
这批冷柜之所以能被远程操纵,是因为它们接在 Danfoss 的零售冷链管理系统上——AK-SM 800A 系列控制器是零售商远程管理制冷设备的入口。Claroty Team82 8 月 9 日发表的《Freeze the Controller, Defrost the Food》拆的就是这套系统:认证绕过的根子在一条隐藏的厂商支持通道,xml.cgi 的 getauth 处理器里有一个「当日码」校验,而码值由设备当前的日期和时间在设备内部生成——Team82 逆向出算法后,任何人都能算出当日有效口令,换到一个完整管理员会话。再往前一步是 CVE-2025-41451:SMTP 邮件密码字段未做过滤,认证后可以注入 shell 命令;CVE-2025-41452 则能改 Nginx 配置,劫持流量并让 Web 服务反复崩溃。
Danfoss 在披露前发布了修复固件 R4.3.1(公告编号 DSA-2025-08-01),Team82 随后公开研究——这是一次完整的协调披露。研究发布时,Censys 扫到 2,765 台 AK-SM 800A 直接暴露在公网。研究本身没有演示强制除霜:它拿到的是管理员会话,而这套控制台正是零售商日常用来管理制冷的系统,温度设定与除霜都在其中。漏洞披露管道最近并不太平,Google 刚因 AI 生成的无效报告冻结了开源赏金计划(Google 冻结开源赏金)——正经研究走完披露流程、厂商先发补丁,这条路径眼下更显难得。
事实部分
法国这边,攻击发生在隔夜到 10 月 12 日周一之间:店员早上到店,发现冷柜在发热。Intermarché 称冷柜在 50°C 下持续了六小时;BFMTV 的画面里,一家店的冰淇淋柜显示 26.5°C。个别门店冷柜附近起了小火。各连锁的受影响规模如下:
| 连锁 | 受影响规模 | 口径来源 |
|---|---|---|
| Intermarché / Netto | 180 家中招,另约 100 家预防性断网 | BBC(10-12) |
| Coopérative U | 100 家以上 | BBC |
| Carrefour | 6,000 家门店中的 80 家 | BBC |
| Monoprix | 400 余家门店中的 5% | BBC |
| E.Leclerc | 被点名,未给出数字 | BBC |
| Albert Heijn / Etos / Gall & Gall | 网站、App、客服全线下线,线上订单全部取消 | 官方媒体声明 |
| Delhaize(比利时) | 报告服务受扰 | Tom’s Hardware 转述 NOS |
损失有两套口径:BBC 报道阿尔萨斯两家门店合计损失 €270,000(约 £228,000);Tom’s Hardware 转述《La Dépêche》的早期估计是「接近 €300,000」。两家媒体都认为全国总损失可能达到数百万欧元,被扔掉的食物不计在内。
荷兰这边,Albert Heijn 的官方媒体声明写明:自周日下午遭遇网络安全事件起,为保护 IT 环境预防性下线一批系统;网站、App 与客服暂时不可用;已提交的线上订单全部取消,已付款的订单在系统恢复后获得补偿;线下门店照常营业,收银正常,本周全国 Bonus 促销照常有效。会员的个人折扣与集点活动(Koopzegels、AirMiles)暂不可用,顾客留好小票事后补偿。声明还提到一点容易被误读的细节:电子价签停留在上周的促销价上,货架标价可能低于结账价——这是预防性关停的副作用,声明没有说价签被篡改。物流系统同样被切断,配送受影响(NOS 口径,经 Tom’s Hardware 转述)。
法荷两起事件是否出自同一拨人之手,没有来源能确认:Albert Heijn 只称「网络安全事件」,未提攻击者;Tom’s Hardware 明确写了法荷两案是否相关尚不清楚。
各方说法
欧盟食品专员 Christophe Hansen 在 X 上写道:「Food security requires more attention at all levels. Because the weaponisation of food has become a reality.」(粮食安全需要各级给予更多重视,因为把粮食当武器的做法已成为现实。)
Coopérative U 的 CEO Dominique Schelcher 称这次攻击「极其严重且前所未有」。巴黎检察院的口径是「影响法国多家大型食品零售连锁冷柜的大规模网络攻击」,已按网络犯罪立案侦办。
Danfoss 对 BBC 表示,受影响的是安全软件无法升级到修复版本的旧型号,公司长期建议客户让系统保持在受支持状态,并称「可靠的制冷对客户的运营至关重要」;对冷柜能被设到多热,它没有确认报道。Albert Heijn 的声明从头到尾没有出现「攻击者」三个字,也没有把自家事故与法国的冷柜攻击并成一案。
编辑判断
对做联网硬件、零售系统的人,这份样本把三件事摆上了台面。第一,认证体系里不要有可推导的秘密:当日码是日期和时间的函数,等于把口令印在设备面板上。第二,设备要有补丁生命周期——Danfoss 称中招的是无法升级的旧型号,对采购周期以年计的零售设备,这句话本身就是风险清单。第三,暴露面要有人盯:2,765 台设备挂在公网上,研究发出两个月后攻击就来了。
补丁在库、设备暴露、然后出事——与 Zimbra 漏洞在野利用 是同一个剧本,只是这次的损失以吨计,躺在冷柜里。
眼下还不能下的结论:攻击者是谁、是否真的用上了 CVE-2025-41450 或 CVE-2025-41451、法荷两案是否同源——时间线吻合只是吻合。值得盯的:巴黎检方的调查进展、Albert Heijn 的系统恢复进度,以及 Danfoss 会不会把 DSA-2025-08-01 的修复范围再扩一轮。