uBlock Origin 元素选择器曝通用 XSS,1.75.4 已修复
uBlock Origin(Firefox MV2)1.75.2 及更早存在通用 XSS,网页可借元素选择器骗一次点击写入可信脚本规则;1.75.4 已修复。
uBlock Origin(下称 uBO)是一款开源的内容拦截扩展,Firefox 上的版本仍走 MV2 架构。2026 年 11 月 15 日,研究者 Smitty van Bodegom 公开了其中一个通用型 XSS(universal XSS)漏洞:任意网页都能把 uBO 的元素选择器嵌进自己的页面并驱动它,在用户点一次按钮之后,把一条带脚本的可信过滤规则写进扩展,随后在别的站点执行任意 JavaScript。GitHub 安全公告 GHSA-cmqw-9r2w-6wv2 评为 High,标注影响 1.75.2 及更早版本、修复版本 1.75.4,未分配 CVE 编号。
要点
- 影响范围有明确边界:公告写的是 uBlock Origin 1.75.2 and lower,修复版本 1.75.4;受影响的路径是 Firefox 的 MV2 版本,不是服务端组件,也不是「所有 uBO 用户已被入侵」。稳定版到 11 月 15 日已经是 1.76.4。
- 三处设计叠加才成立:元素选择器页面在
web_accessible_resources里、任何网站都能 iframe;选择器接受来源未鉴权的postMessage;创建规则时opt字段被直接拼进规则文本而未校验。默认 uAssets 里的一条no-fetch-if规则还会把本机扩展 UUID 交给页面脚本。 - 利用需要一次点击:作者没有实现诱导点击的部分,但指出网页只要能让用户点到页面上的任意位置,就能用透明 iframe 盖住选择器的 Create 按钮。元素选择器写入的规则被当作可信规则,直到下一次规则重编译。
背景
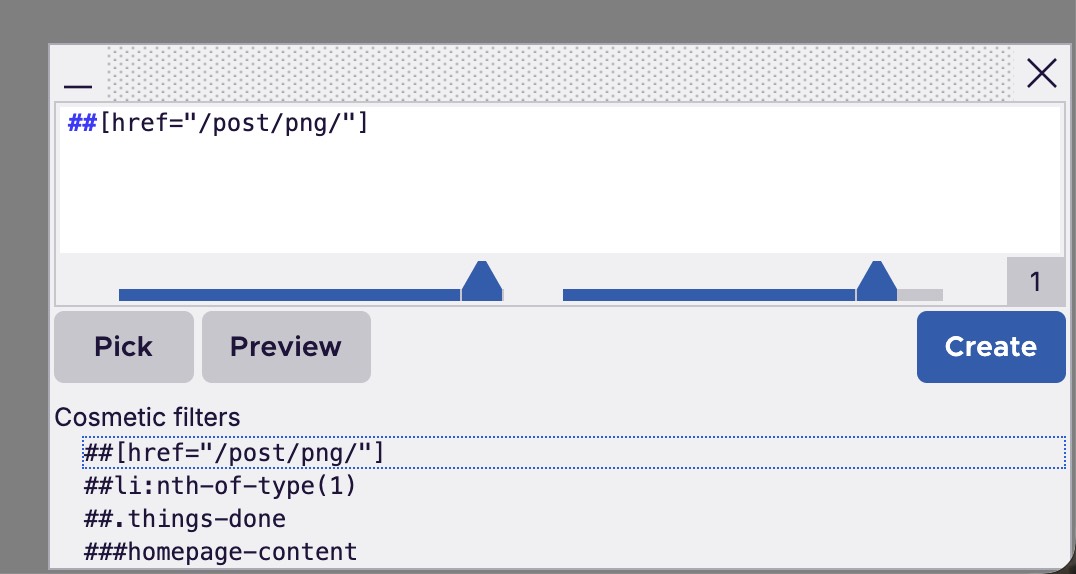
uBO 的元素选择器是右键菜单里的「拦截元素」:选中页面元素、微调候选规则、点 Create,扩展就把规则加进「我的过滤器」,不用离开当前页面。它并不是一个独立的扩展弹窗,而是注入一个指向扩展包内 web_accessible_resources/epicker-ui.html 的 iframe,由这个页面和后台脚本通信、把规则写进配置。正因为该页面被声明为 web 可访问资源,任何网页都能自己创建一个 iframe 指向它。
默认规则集 uAssets 里有一条针对 lootdest.* 的 no-fetch-if 规则,作用是把广告脚本的请求替换成本地一个同名 shim:规则让扩展对 moz-extension:// 下的资源发起 XHR,再把响应当作 fetch 的结果返回。这段 XHR 由页面上下文里的 hook 触发,于是页面只要改写 XMLHttpRequest.prototype.open,就能读到请求地址里的扩展 UUID——一个每次安装都随机、但清除 Cookie 也不会变的标识。作者在文章里说,泄露 UUID 的路径不止这一条规则。
时间线也来自公告邮件:11 月 1 日作者通过邮件报告,次日的 1.75.2 先换掉了 scriptlet 里可能被污染的 XHR 取法,11 月 3 日的 1.75.4 给选择器加了启动令牌,11 月 8 日的 1.76.0 才补上创建前的规则校验;公告本身在 11 月 15 日发布。uBO 维护者在邮件里解释过,稳定版发布前不愿公开细节。
漏洞如何成立
这条链的核心不是某个内存错误,而是信任边界画错了。前半段是信息泄露:页面拿到安装级 UUID,就拼出了元素选择器页面的完整地址,也就有了嵌入它的能力。中段是通道:选择器初始化后等待一条启动消息,之后接受「显示对话框」「设置结果集」这类指令,但它没有验证消息来自真正的选择器宿主(内容脚本),还是来自任意网页。后半段是数据与信任的混淆:opt 本应只填资源类型,会被追加到规则末尾;里面塞一个换行符,就能在显示给用户的那条规则之后,再夹带一条完全不同的规则,而扩展在创建时不检查这段文本。
最后一步是把「可信」变成「可执行」。元素选择器产出的规则一律按可信规则处理,可信规则允许脚本注入类指令,这也是选择器能拦住动态插入元素的原因。攻击者把脚本注入规则写给目标站点,再打开那个站点,脚本就在目标站点的源里跑起来。整个过程中受害者不用安装任何东西,但要在被控页面上点一次;作者明确说这一步没做实,只描述了叠加透明 iframe 的做法。
修复与版本
公告给出了四个提交,按时间排列,分别进了三个稳定版。1.75.4 是公告标注的修复版本,1.76.0 补上了规则校验和 war: 相关规则的临时禁用,属于纵深防御。
| 版本 | 日期 | 提交内容 | 作用 |
|---|---|---|---|
| 1.75.2 | 2026-11-02 | 替换 scriptlet 中可能被污染的 XHR 取法 | 堵住最直接的 UUID 泄露路径 |
| 1.75.4 | 2026-11-03 | 元素选择器只接受带密钥令牌的启动消息 | 公告标注的修复版本 |
| 1.76.0 | 2026-11-08 | 创建前校验过滤器;暂时停用 war: 相关规则 | 拦住换行夹带与相关规则面 |
| 1.76.4 | 2026-11-15 | 当前稳定版 | 含以上全部修复 |
作者在文章开头写得很直白:问题已经修复,细节看 GitHub 公告;发现过程里 GPT-5.6 Sol 做了大部分难活,他负责验证,正文由他自己写,PoC 的代码大部分由 Claude 完成。作者还提到 MV3 版 uBO Lite 存在类似但更轻的问题,没有展开,也没给出版本号。
各方说法
Hacker News 上的讨论帖在 11 月 16 日已有 417 分、120 条评论,讨论重心很快从漏洞本身挪到了扩展的权限模型。有评论指出 uBO 必须能读写任意页面才能干活,这本身就让任何缺陷更容易被放大;也有人认为「能直接改页面内容的扩展」就是火药桶,这次只是应验了一次。反对意见同样直接:有用户主张干脆卸载,立刻被别人反驳说广告位里塞满了诈骗与恶意软件,拦截本身就是一项安全措施。
另一条被反复提起的线索是 UUID 泄露的副作用。有评论担心,站点只要触发一次带 shim 的广告脚本请求,就能拿到每个安装唯一的扩展 UUID,把它当跟踪标识用,比 Cookie 更难清除。这属于隐私问题,和 XSS 是同一处成因的两个后果,公告里只用一句「攻击者可以 hook XHR 拿到 UUID」带过。至于独立报道,截至 11 月 16 日检索,公开信息仍以作者文章、GitHub 公告与 HN 讨论为主,未见大型安全媒体的跟进稿。上个月我们报道过 XBOW 用智能体拼出 Chrome 全链利用,两件事的共同点是:浏览器侧的信任边界一旦画错,攻击面会从「一个功能」扩散到「所有站点」。
编辑判断
这是一枚客户端漏洞,不是服务端事故,也没有证据表明有人在野利用;把它写成「uBO 用户全面沦陷」是错的。但它值得记一笔,因为三个失误各自都很常见:把扩展内部页面放进 web_accessible_resources、给 postMessage 开一个不验来源的入口、把用户可控字符串直接拼进规则文本。任何做浏览器扩展的团队都能在自己代码里找到同构的写法。
需要动作的人不多:Firefox 默认自动更新,多数读者打开 about:addons 会是 1.76.x;要检查的是手动装过旧版 XPI、被企业策略锁版本的机器,它们正好落在公告标注的影响范围里。
还没答案的部分也要说清楚:公告没给 CVSS 分数,也没有 CVE,这对依赖漏洞库做资产盘点的团队不友好;作者提到「uBO 晚注入 iframe 时可能存在竞态绕过」,但说自己无法稳定复现,公告没有确认;uBO Lite 的具体修复状态只有一句「类似但更轻」。这些问题不影响「升级到 1.76.x」这个结论,但会影响你判断自己的暴露面。
元素选择器这条路径依赖默认规则集的行为,而规则集随 uAssets 更新而变,所以「我的环境里没有那条规则」不能当作安全依据。联系 AdFection 那类把广告位当投放通道的案例,拦截器本身的可信度只会越来越重要。
该做什么
打开 about:addons 看 uBlock Origin 的版本,1.75.4 及以上就算过了公告这条线,当前稳定版是 1.76.4;不需要卸载,也不需要重置配置。如果因为兼容性测试或企业策略被钉在旧版,优先安排升级,再考虑临时换用其他拦截方案。用 uBO Lite 的读者目前拿不到更多细节,保持自动更新即可。
对扩展开发者,这次的三点可以直接抄成检查项:web_accessible_resources 里少放能改状态的页面;跨源消息要么验来源、要么加一次性令牌;任何从页面拿到的字符串在进入规则、SQL、模板之前都要当作不可信输入处理。