6.8 万台 AI 玩具的 912 万条对话裸奔公网:Eiliko 后端无鉴权,儿童照片音频可公开获取
Energize Lab 的 Eiliko 玩具后端无鉴权可访问:912 万条明文对话与 3.2 万份儿童画像可搜,9 枚 CVE 于 10 月 15 日公开。
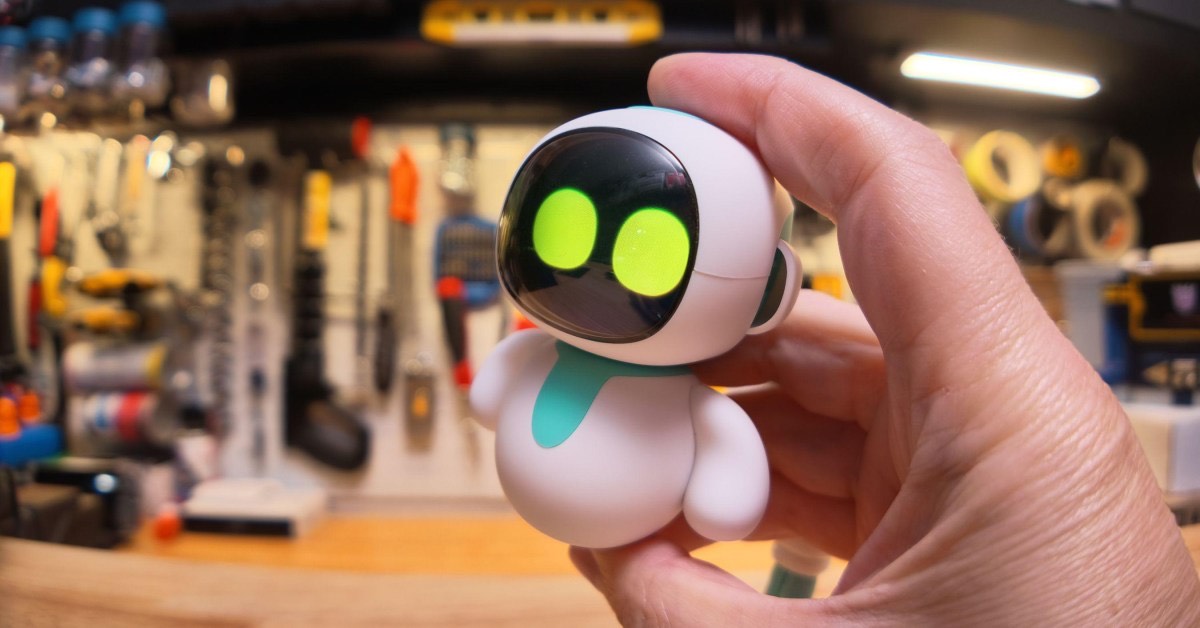
2026 年 10 月 15 日,安全协调组织 AHA!(Austin Hackers Anonymous)发布 9 枚漏洞公告,编号从 CVE-2026-105032 到 CVE-2026-105040,全部指向桌面 AI 陪伴机器人 Eiliko 背后的厂商 Energize Lab。独立研究者 Sammy Azdoufal 发现,这家公司的云端后端不需要任何登录即可访问:他在公开前最后一次复测(2026-10-13)记录到 9,124,055 条明文对话和 32,228 份儿童画像,儿童照片与唤醒词音频放在未加密的公开地址上。Eiliko 是 Energize Lab 的对话型桌面机器人,用大模型支撑闲聊,一边聊一边为用户建立心理画像,美国是它最大的市场。
要点
- Energize Lab 云端后端无鉴权可访问,9,124,055 条明文对话全文可搜(研究者 2026-10-13 复测);《The Verge》给出的对话总量口径是约 1,300 万条。
- 32,228+ 份儿童画像每份含 24 个字段(姓名、年龄、住址、父母信息等),另有 74,575 个账号、419 张家庭人脸照片、3,994 份唤醒词音频可公开获取。
- 厂商对 2026-06-14 开始的审计和五轮复测零回应,截至 10 月 13 日 0 个密钥轮换;9 枚 CVE 于 2026-10-15 公开。
背景
Energize Lab 是一家桌面机器人公司,产品线包括表情互动的 Eilik、加了大模型对话的 EilikO(也写作 Eiliko),以及配套的 AI Station 和手机、桌面应用;AHA! 公告列出的公司注册名是 Shenzhen Zhuneng Technology Co., Ltd.。发现问题的 Sammy Azdoufal 此前披露过大疆扫地机器人和 Meari 婴儿监视器的漏洞,这次是 2026 年 6 月在日本友都八喜买了一台 Eiliko 后起意审计的:从 6 月 14 日开始,85 个审计阶段跑出 376 条原始发现。《The Verge》高级编辑 Sean Hollister 也自购了一台做对照——他 8 月 29 日从 Amazon 下单,第二天和玩具聊了 10 分钟隐私问题,玩具向他保证秘密是安全的,而几分钟后远端的研究者已经拿到了完整对话记录。AI 陪伴产品与儿童数据的纠缠不是新话题:Character.ai 刚在破产程序里处理它的诉讼包袱,而 Eiliko 说明同样的风险在会录音、带摄像头的硬件上更直接。
Eiliko 泄露了什么数据
Eiliko 后端暴露的数据量,除注明外均出自研究者仓库 2026-10-13 的复测记录:
| 指标 | 数字 | 时点与出处 |
|---|---|---|
| 明文对话 | 9,124,055 条 | 2026-10-13 复测,研究者仓库;《The Verge》称总量约 1,300 万条 |
| 儿童画像 | 31,450 份 → 32,228+ 份 | 2026-09-01 → 10-13,研究者仓库;《The Verge》称其中 3.1 万+ 在美国 |
| 用户账号(邮箱、手机号) | 74,575 个 | 研究者仓库 |
| 唤醒词音频存档 | 3,994 份 | 研究者仓库 |
| 家庭人脸照片 / 用户头像 | 419 张 / 1,950+ 张 | 研究者仓库 |
| 家庭 IP 地址 | 97,802 → 103,956+,覆盖 129 个国家 | 研究者仓库 |
| 每户画像字段 | 24 个(姓名、年龄、生日、职业、住址、父母信息等) | 研究者仓库 |
规模的对岸是设备数:61,510 台机器人曾与云端对话,近 12 个月活跃设备约 6.2 万–6.8 万台,总产量约 17.1 万台(其中 Eiliko 149,486 台);42,339 台处在可远程执行代码的路径上,另有 3,110 台带摄像头的 AI Station。每周仍有约 1,400 台新设备接入这套暴露的基础设施。
政策和实现的落差同样具体:《The Verge》指出,Eiliko 隐私政策称录音经阿里云处理后立即删除,但音频片段实际被存储了下来;家庭人脸照片此前就挂在可公开访问的 CDN 上,复测期间只观察到部分清理。画像细到什么程度,可以看《The Verge》举的例子:一位叫 Lucy 的用户被系统总结为”善良,但目前感到孤独”;研究者还能在这批对话里全文检索”suicide”这样的词。
漏洞与披露
9 枚 CVE 覆盖从固件到云端的整条链路,评分按 AHA! 公告:
| CVE | 问题 | CVSS |
|---|---|---|
| CVE-2026-105032 | AI 技能上传无鉴权路径穿越,可任意写文件 | 9.1 |
| CVE-2026-105033 | AI Station 出厂默认 root 凭据且开启 SSH | 8.8 |
| CVE-2026-105034 | 任意序列号可无鉴权换取设备令牌 | 8.2 |
| CVE-2026-105035 | FirmwareUpdater 内置全局硬编码 AES 密钥 | 7.8 |
| CVE-2026-105036 | 固件经 HTTP 下载,无完整性校验 | 7.5 |
| CVE-2026-105037 | 鉴权后路径穿越,可读中间件文件与密钥 | 9.9 |
| CVE-2026-105038 | 模型管理接口无鉴权,可运行时切换模型 | 9.8 |
| CVE-2026-105039 | 中间件管理 API 缺角色校验 | 9.6 |
| CVE-2026-105040 | 用户 ID 未校验,可越权接管账号 | 8.8 |
披露流程走满了正规程序:6 月 14 日审计开始;首次尝试联系厂商的时间,两份一手材料对不上——研究者披露文档记在 2026 年 6 月(10 月 13 日的复测也标注”距首次联系 4 个多月”),AHA! 公告则记为 8 月下旬,此处以研究者一手记录为准;9 月 1 日主报告定稿并完成第一轮复测,此后 9 月 9 日、14 日、22 日和 10 月 13 日又各复测一轮;9 月 14 日的第三轮测出 44 项可远程验证的发现里 42 项仍未修,9 月 15 日研究者发出最后 72 小时通牒,9 月 18 日期限已过、无回应,10 月 15 日公告与 CVE 公开。到 10 月 13 日的最后一轮,40 项可远程验证的发现修了 8 项,密钥一个没换。
这些洞不是理论风险。Azdoufal 远程改写了 Hollister 那台玩具的记忆、劫持了它的模型:玩具开始宣称地球是平的,还把 Hollister 本人当成了另一个人——管他叫 Martha,说他的父母死于车祸——后来更发出带羞辱性质的指令;Azdoufal 认为同样的手法可以一次打到整个机群。服务器上也早有别人:一台共享 Vultr 服务器上趴着约 19 个赌博广告黑产投放的 webshell(C2:mozv6e.ncndwx.top),6 月被植入的 root 级 Web 终端后门(Node.js,端口 34188)到 10 月仍在,厂商的杀毒进程记了 291,839 次心跳却没发现其中任何一个;另有 5 个冒充 super_admin 的账号自 8 月 29 日起发起 SSRF 探测,复测时仍然活跃。
各方说法
《The Verge》的报道是唯一的媒体一手视角:Sean Hollister 自购设备实测,确认了对话、照片、音频的可访问性,也确认了护栏的存在——玩具会拒绝某些陌生人危险情境,但可以绕过。CVE 协调由 AHA! 承担,研究者与 Tod Beardsley 合作整理了这 9 份公告。厂商一侧,Hollister 花了一个多月,向创始人、公关、客服等 10 个邮箱地址发邮件,并在 LinkedIn 上联系,海外销售经理 Lana Lv 只回了一句”I have forwarded your massges [原文如此] to the technical team”,客服回过一封”How Can We Help You?”后再无下文。截至发稿,Energize Lab 没有任何公开声明——只能说它未回应,不能说它否认。覆盖面上,截至 10 月 15 日本站以 Google News 检索,英文媒体仅《The Verge》一家,中文科技媒体未见报道。
编辑判断
对做 AI 硬件的团队,这份 85 阶段的审计几乎是一份现成的自检清单:出厂默认凭据、无需鉴权的管理接口、HTTP 拉固件且不验签、全局硬编码密钥、没有密钥轮换流程、日志记了 29 万次心跳却不触发任何告警——每一项都能对回 9 枚 CVE 里的一枚或几枚。对家长,问题更直接:把一台会聊天、会录音、带摄像头的设备交给孩子之前,先问数据存在哪、政策里说的删除是否真的发生、厂商有没有漏洞响应渠道。执法目前是空白:挪威数据保护局刚对微软旗下 Xandr 开出 9200 万克朗的创纪录罚单,说明数据违规有价可计,但还没有任何监管机构点名 Energize Lab。悬而未决的是:公开之后厂商会不会补(10 月 13 日时 40 项里还挂着 32 项),以及每周约 1,400 台新设备还在往这套暴露的基础设施上添。